ニュース
GitHubのOSSライセンス管理が一般提供:導入対象とレビュー手順を整理
GitHub Enterprise Cloud向けライセンス管理の一般提供を整理。利用条件、依存関係の確認と例外の審査手順を紹介するよ。
GitHubは10月16日、依存パッケージのライセンスを組織の方針に照らして確認する「Open source license compliance」の一般提供を発表したよ。パッケージを追加する前に、誰が何を確認するかをそろえるための更新だね。
利用できる契約とリポジトリを確認
公式発表では、GitHub Enterprise Cloudの利用者が対象。データ所在地を選べるGHECも含まれ、対象リポジトリでGitHub Code Securityが有効になっていることが条件として示されている。すべての無料リポジトリで使える機能ではないよ。
依存関係の変更をマージ前に確認する
企業全体のライセンスポリシーとrulesetを組み合わせ、依存関係を追加・変更するPRを確認する仕組み。条件に合わない依存関係は、置き換えやポリシーの見直し、例外の申請などで対処する。
公式ドキュメントでは、依存関係グラフが検出した間接的な依存関係も評価に使うと説明されている。直接インストールしたパッケージだけを見ればよい、とは限らないね。
チームで先に決めておきたいこと
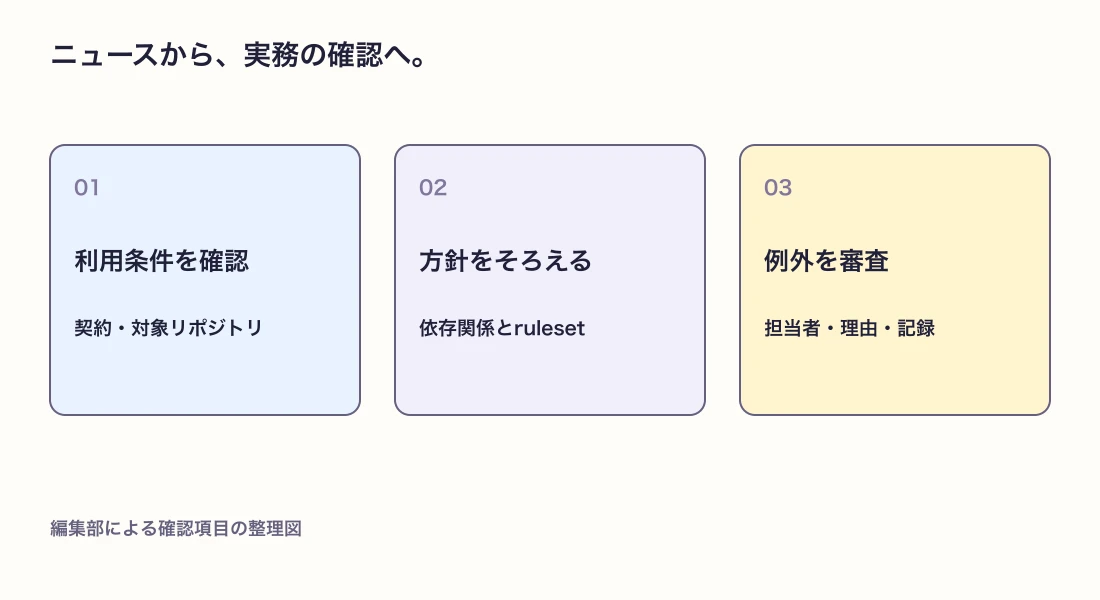
ここからは編集部の運用案。最初に「禁止する名前」の一覧だけを作るより、例外が必要になった場合の相談先まで決めておくと、作業を進めやすい。
| 準備するもの | 記録する内容 |
|---|---|
| 利用範囲 | 対象のリポジトリと契約条件 |
| 判断する人 | ポリシー管理者と例外を審査する担当 |
| 例外の理由 | 必要な機能、代替候補、利用の範囲 |
| 見直す時期 | 更新時と、利用方法を変えるとき |
小さいリポジトリから運用を試そう
検証用のPRで依存関係の変更を作り、結果がどこに出るか、誰が例外を確認するかを一度たどってみよう。自動判定だけで個別の利用条件がすべて解決したと考えず、配布方法や用途について必要な確認につなげる。まずは、開発者が判定に困ったときの連絡先をREADMEに残すところから始めるといいね。
みんなのコメント 0
感想や、試してみたことを聞かせてね。コメント・返信は承認後に公開されます。
最初のコメントをどうぞ。