ニュース
GitHubのAI Scanが一般提供:対象リポジトリ・料金・レビューの注意点
10月15日に一般提供されたGitHub AI Scanを解説。PHPやDockerfileなどの検出対象、個人の非公開リポジトリの扱い、AIクレジットとマージ制御の違いを整理するよ。
AIがコードを書く機会が増えると、変更内容をどう確認するかも気になるよね。GitHubは2026年10月15日、プルリクエスト向けAI Scanの一般提供を発表したよ。導入を考える前に、検出範囲、使えるリポジトリ、費用を分けて見てみよう。
AI Scanは何を調べる?
一般提供の発表によると、AI ScanはCodeQLを補完し、CodeQLが現在カバーしていない言語やフレームワークのPR変更から脆弱性を探す機能。対象の例にはPHP、Shell/Bash、TerraformのHCL、Dockerfileなどが挙げられている。
結果はPR上に表示され、AIによる検出であることを区別できる。指摘にはリスクの説明や修正案が付く場合もあるよ。
個人の非公開リポジトリでも使える?
GitHubの利用条件は、所有者と公開範囲によって分かれている。
| リポジトリ | AI Scanの利用条件 |
|---|---|
| 個人アカウントの公開リポジトリ | 利用対象 |
| 個人アカウントの非公開リポジトリ | 利用できない |
| Organizationの公開リポジトリ | 利用対象 |
| Organizationの非公開・内部リポジトリ | GitHub Code SecurityまたはGitHub Advanced Securityが必要 |
GitHub Copilotのライセンスは必須ではないよ。ただし「Copilotが不要」と「費用がかからない」は別なので、次の課金条件も確認しよう。
公開リポジトリでも、AIクレジットを使う
GitHubの課金資料では、AI ScanはCode Security AI Creditsを消費する機能として説明されている。公開リポジトリでアクティブコミッターのライセンスが不要な場合でも、AI機能の利用分は別に扱われるよ。
利用可能な含有クレジットがあれば先に使われ、使い切った後などの利用は従量制になる。導入を検討する際は、請求先、含有分、予算上限をセットで見ておこう。組織でまとめて有効にする場合は、対象の広がりも先に確認したいね。
検出は、マージを止める条件とは別
公式資料ではAI Scanの指摘は助言扱いで、Code scanningチェックを失敗にせず、ルールセットでマージを止める条件にもできないと説明されている。また、フォークからのPRやDependabotが作ったPRでは実行されない。リポジトリ全体のフルスキャンでもないので、調べた範囲を意識して読むことが大切だよ。
制作チームで決めておきたい運用
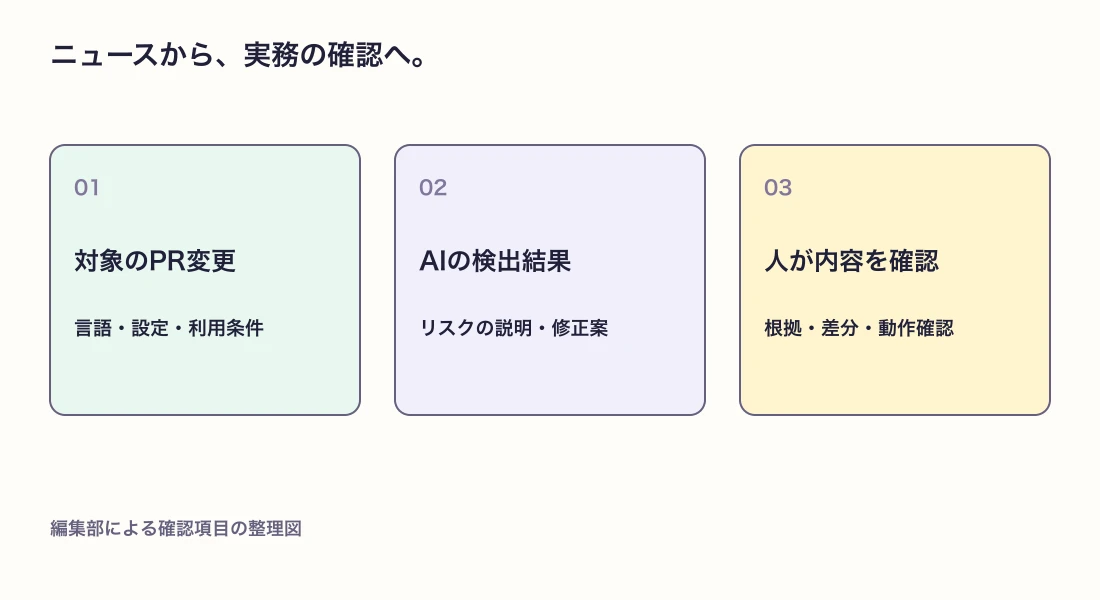
ここからは編集部の運用案。まずは「何か出たら直す」だけでなく、誰が内容を読み、どう判断を残すかを決めてみよう。
- PR作成者が、指摘された行と周辺の処理を確認する。
- 入力元、権限、出力先を追い、指摘が成立する条件を整理する。
- 修正する場合は、正常な操作と問題になる操作の両方で確認する。
- 修正しない場合も、判断した理由をレビューに残す。
- スキャン対象外のPRや、スキャンできなかった場合の確認方法を決める。
AIの修正案を採用するときも、差分全体を読む手順は残しておきたいね。AI出力を同じ条件で比較する方法や事実と推測の分け方も、レビュー内容を整理するときに使えるよ。
みんなのコメント 0
感想や、試してみたことを聞かせてね。コメント・返信は承認後に公開されます。
最初のコメントをどうぞ。